Attacchi cyber più rapidi in Europa, ma le contromisure sono in gran parte note

Da quando la guerra russa contro l’Ucraina ha messo l’Europa in prima linea nelle minacce ibride, operazioni cibernetiche comprese, gli incidenti si ripetono sfruttando quasi sempre le stesse fragilità. È la tesi di un commento di esperti pubblicato da Chatham House il 10 novembre 2026: gli attacchi sono più frequenti, più rapidi e più dannosi, ma molte delle soluzioni esistono già.
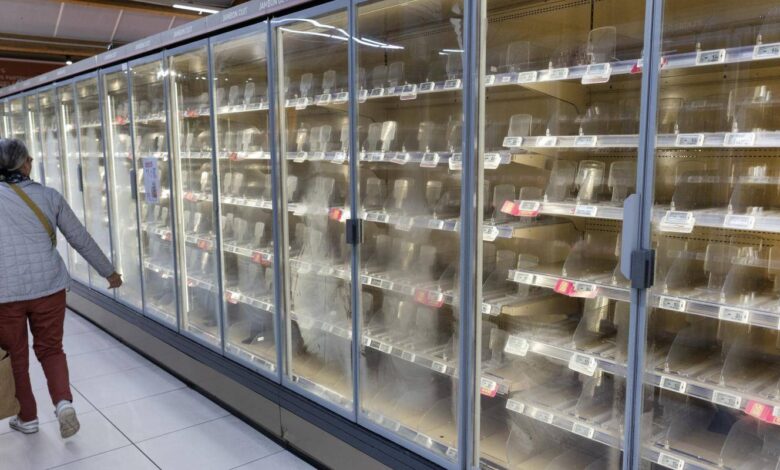
Il caso di partenza è quello dei frigoriferi. In ottobre alcuni hacker hanno violato i sistemi di refrigerazione di circa 700 supermercati francesi, con tonnellate di alimenti da buttare. Episodi simili sono stati segnalati in Belgio, Lussemburgo, Svezia, Irlanda e altrove. Nessuno ha rivendicato l’azione, ma la Francia ha attribuito all’Iran un «attacco senza precedenti».
Gli autori individuano quattro problemi: sistemi obsoleti mai corretti, tecnologie progettate senza criteri di sicurezza, aggressori più capaci grazie all’intelligenza artificiale (IA) e Stati che usano le operazioni cyber come strumento di potenza, spesso tramite intermediari. Ognuno richiede una risposta specifica e nessuno è un problema soltanto europeo.
Sul primo fronte, i controllori di temperatura colpiti in Francia erano in gran parte sistemi che non ricevono più aggiornamenti. Questo tipo di tecnologia operativa, che governa apparecchiature fisiche, resta in servizio per decenni. Nel 2025 il National Audit Office britannico ha rilevato «centinaia» di sistemi informatici datati nei ministeri, mentre la Corte dei conti federale tedesca ha segnalato reti pubbliche così arretrate da non ricevere più patch di sicurezza.
Pesa anche la scarsa visibilità: spesso organizzazioni e governi non hanno un quadro chiaro di ciò che possiedono. La Banca centrale europea (BCE) ha chiesto a luglio alle maggiori banche di sostituire o aggiornare i sistemi legacy, ma il settore finanziario è molto più avanti degli altri. Secondo l’agenzia europea per la cibersicurezza ENISA, due terzi delle vulnerabilità sfruttate dagli attaccanti dispongono già di una correzione. Mancano l’attuazione, soprattutto nelle realtà minori, e l’applicazione di norme come la direttiva NIS2, che molti Stati membri hanno recepito con lentezza.
Il secondo problema nasce dagli incentivi di mercato: i produttori competono su prezzo, funzioni e rapidità di lancio, mentre i costi dell’insicurezza ricadono su clienti e società. Dal dicembre 2027 il Cyber Resilience Act (CRA) escluderà dal mercato dell’Unione europea (UE) i prodotti connessi privi dei requisiti minimi e renderà i fabbricanti responsabili lungo tutto il ciclo di vita. Il testo ha però dei limiti: segnalare una falla non la risolve e, per i prodotti non più supportati, una correzione può non esistere. Resta allora a carico di negozi, ospedali o enti locali sapere di essere esposti e avere competenze per isolare o sostituire l’apparato.
Quanto all’IA, i ricercatori la descrivono come un fattore di accelerazione più che di rottura. Abbassa le competenze necessarie e comprime i tempi di reazione dei difensori. Le capacità dei modelli più avanzati sono reali, ma le comunicazioni dei laboratori hanno anche promosso i loro prodotti. ENISA ha osservato che nel 2025 gli attaccanti hanno usato soprattutto strumenti commerciali per affinare abilità già possedute, e il National Cyber Security Centre britannico non ha riscontrato «una nuova classe di attacco». Il rischio maggiore è quindi una finestra più ampia per colpire prima delle patch.
Sul lato difensivo, la Corte dei conti europea ha accertato che il sistema europeo di allerta cibernetica, pensato per analizzare con l’IA i dati sulle minacce degli Stati membri, si è fermato e non funziona come previsto. Gli strumenti difensivi più capaci sono inoltre sviluppati negli Stati Uniti, e i controlli all’esportazione di giugno 2026 hanno mostrato che l’accesso può essere limitato o ritirato.
Il quarto problema riguarda i proxy statali, la cui sovrapposizione sfuma le responsabilità e complica l’attribuzione. L’Europa dispone di attribuzione pubblica, indagini penali, sanzioni e pressione diplomatica, ma li applica con lentezza e in modo disomogeneo. Tutti gli Stati membri tranne due hanno mancato la scadenza per adottare la NIS2. Sul piano internazionale, il nuovo Global Mechanism dell’ONU sulla sicurezza delle tecnologie dell’informazione e della comunicazione è la sede indicata per dare sostanza agli impegni già assunti, tra cui il divieto di colpire le infrastrutture critiche.
Per Chatham House cambia soprattutto il tempo a disposizione. Servono sistemi messi in sicurezza o sostituiti, prodotti sicuri fin dalla progettazione, IA al servizio dei difensori e risposte coordinate e provate con i partner, fino a una capacità di disarticolare i responsabili e imporre costi che scoraggino nuove operazioni.
Il commento di GrNet.it
Quanti dei sistemi che sostengono una base, un porto o un ospedale italiano sono fuori supporto, e chi può dirlo con certezza? L’articolo non cita l’Italia, ma indica nella mancanza di un inventario affidabile il limite preliminare di ogni difesa, e in ambito militare lo chiameremmo un problema di consapevolezza situazionale prima ancora che di tecnologia. Se il vantaggio dell’IA offensiva sta nel ridurre l’intervallo prima della correzione, l’addestramento alla risposta, citato solo in chiusura, potrebbe pesare quanto le norme. Resta aperto anche il tema della dipendenza dagli strumenti difensivi statunitensi, che merita una valutazione sul piano della continuità operativa.
Fonte: Chatham House · Pubblicato il 10 novembre 2026